การที่พนักงานมีการ เปลี่ยนตำแหน่ง ย้ายแผนก หรือ ลาออก ถือเป็นเรื่องปกติของทุกองค์กร… แต่คำถามคือ เมื่อมีการเปลี่ยนแปลงเกิดขึ้น องค์กรได้มีการทบทวนสิทธิ์การใช้งาน (Access Rights) ของพนักงานเหล่านั้นหรือไม่? หลายครั้งที่สิทธิ์เก่าไม่ได้ถูกลบ สิทธิ์ใหม่ก็ถูกเพิ่มเข้าไป เกิดเป็นภาวะ ‘สิทธิ์ล้นเกิน’ ซึ่งนี่คือช่องโหว่ความปลอดภัยไซเบอร์ชั้นดีที่แฮกเกอร์มองหา…
เมื่อคนเปลี่ยนหน้าที่หรือออกจากองค์กร บัญชีและสิทธิ์ในระบบอาจไม่ได้เปลี่ยนตามไปด้วย ชวนมองความปลอดภัยจากเรื่องใกล้ตัว พร้อมรู้จัก Resource Athlete ที่ช่วยให้การทบทวนบัญชีมีข้อมูลชัดเจนขึ้น
ลองนึกถึงวันทำงานวันสุดท้ายของพนักงานคนหนึ่ง คอมพิวเตอร์ถูกส่งคืน งานถูกส่งต่อ และเอกสารทุกอย่างเรียบร้อยแล้ว แต่ในระบบไอที บัญชีของพนักงานคนนั้นอาจยังคงอยู่ พร้อมสิทธิ์เข้าถึงข้อมูลที่เคยได้รับ สิ่งที่น่ากังวลไม่ใช่แค่ชื่อเก่าที่ค้างอยู่ในระบบ แต่คือบัญชีที่อาจยังใช้งานได้ หากมีใครนำบัญชีนั้นกลับมาใช้ สิทธิ์เดิมก็อาจเปิดทางไปถึงข้อมูลขององค์กร ทั้งที่ความจำเป็นในการใช้งานจบลงแล้ว
สิทธิ์ที่เคยจำเป็น อาจไม่จำเป็นในวันนี้
บัญชีที่สร้างให้สำหรับโครงการชั่วคราว วันที่เริ่มงาน ทุกสิทธิ์อาจมีเหตุผลรองรับ แต่วันที่โครงการปิดลง เหตุผลเหล่านั้นยังอยู่หรือไม่ โดยเฉพาะบัญชีที่มีสิทธิ์ผู้ดูแลระบบ การปล่อยไว้เพียงเพราะยังไม่เคยมีปัญหา อาจทำให้เรื่องที่ควรจัดการถูกปล่อยผ่าน จนเหมือนกับดักที่รอวันประทุทีเผลอ
คำถามสำคัญอาจไม่ใช่เพียง “ใครมีสิทธิ์” แต่คือ “ใครยังจำเป็นต้องมีสิทธิ์นั้น”
มองเห็นบัญชีที่ควรทบทวน ก่อนจะถูกลืม
Resource Athlete จาก AMIYA ช่วยให้การทบทวนเรื่องนี้มีข้อมูลรองรับ ผ่านฟังก์ชั่น User Account Properties Report ซึ่งตรวจสอบได้ทั้งบัญชีที่ไม่ได้ใช้งาน บัญชีที่มีสิทธิ์ผู้ดูแลระบบ รวมถึงกลุ่มผู้ใช้และสมาชิกในกลุ่ม นอกจากนี้ยังมีข้อมูลบัญชีที่ไม่มีการเปลี่ยนรหัสผ่าน สำหรับนำมาพิจารณาร่วมกับนโยบายขององค์กร
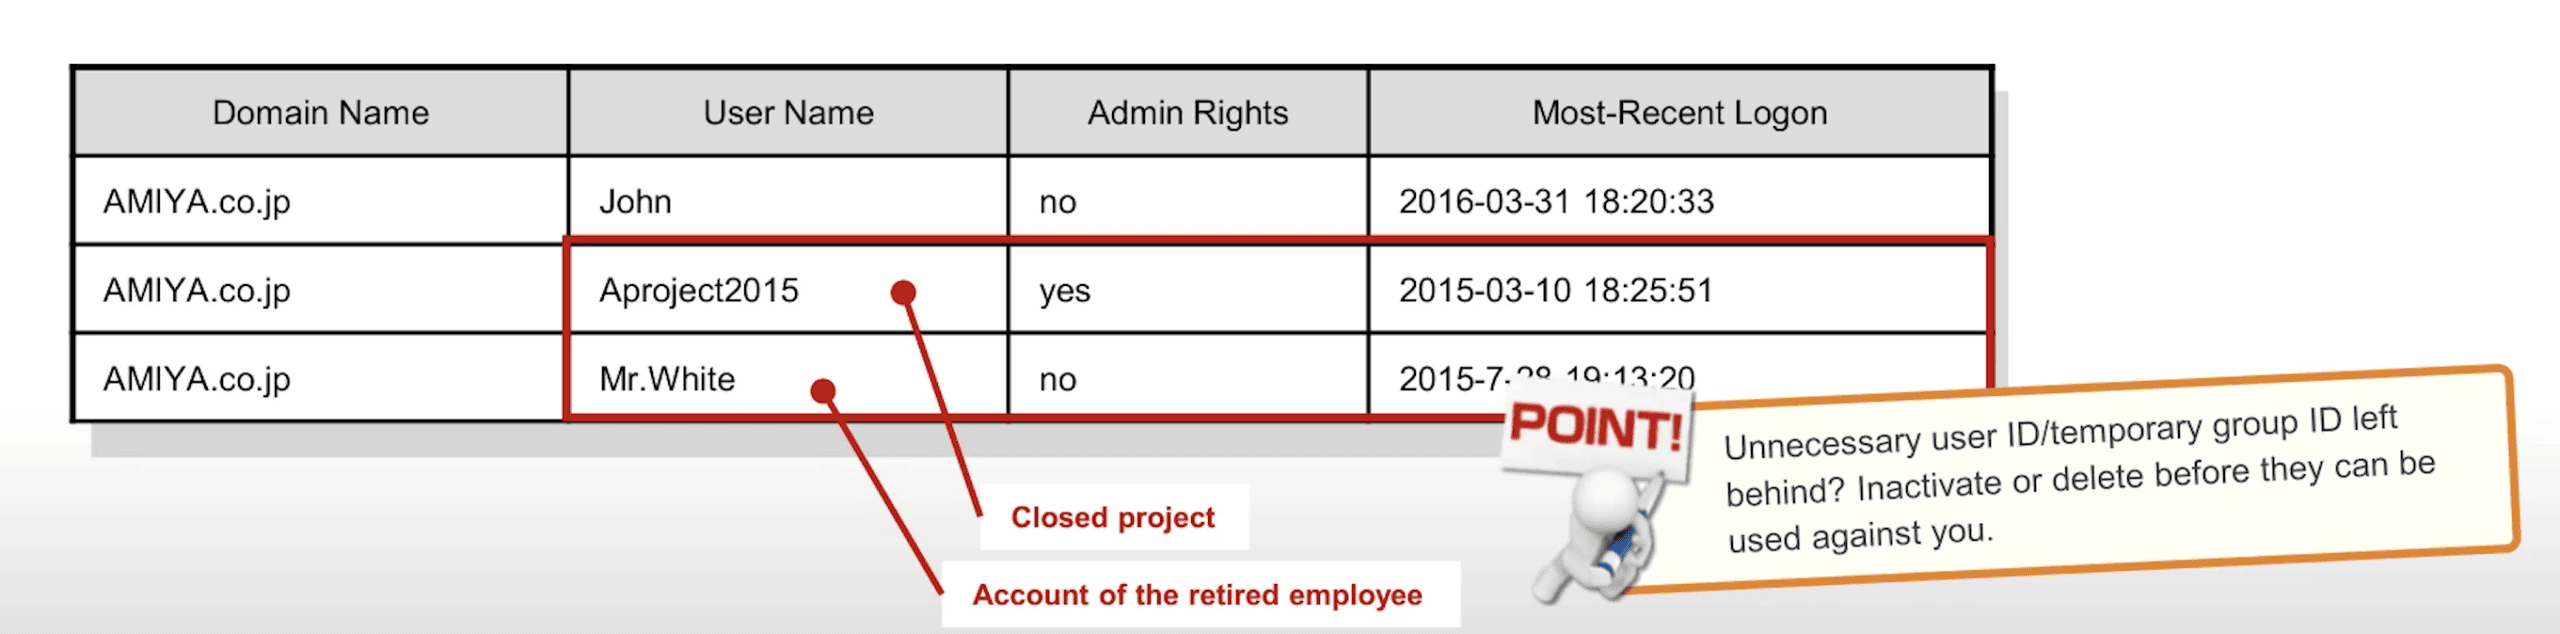
เมื่อเห็นข้อมูลเหล่านี้ร่วมกัน ทีมไอทีก็มีจุดเริ่มต้นสำหรับสอบถามผู้รับผิดชอบว่า บัญชีใดยังต้องใช้ บัญชีใดควรปรับสิทธิ์ และบัญชีใดควรปิดใช้งาน แทนที่จะปล่อยให้ชื่อเดิมค้างอยู่ในระบบโดยไม่มีใครแน่ใจถึงความจำเป็น
อย่างไรก็ตาม บัญชีที่ไม่ได้ใช้งานมานานไม่ได้แปลว่าต้องลบทันที เช่นเดียวกับข้อมูลการเปลี่ยนรหัสผ่านที่ไม่ควรใช้เพียงอย่างเดียวตัดสินว่าบัญชีนั้นไม่ปลอดภัย รายงานมีไว้ช่วยตั้งคำถามให้ตรงจุด ส่วนการดำเนินการยังต้องอาศัยบริบทของงานและการยืนยันจากผู้เกี่ยวข้อง
เมื่อคนยังอยู่ แต่หน้าที่เปลี่ยนไป
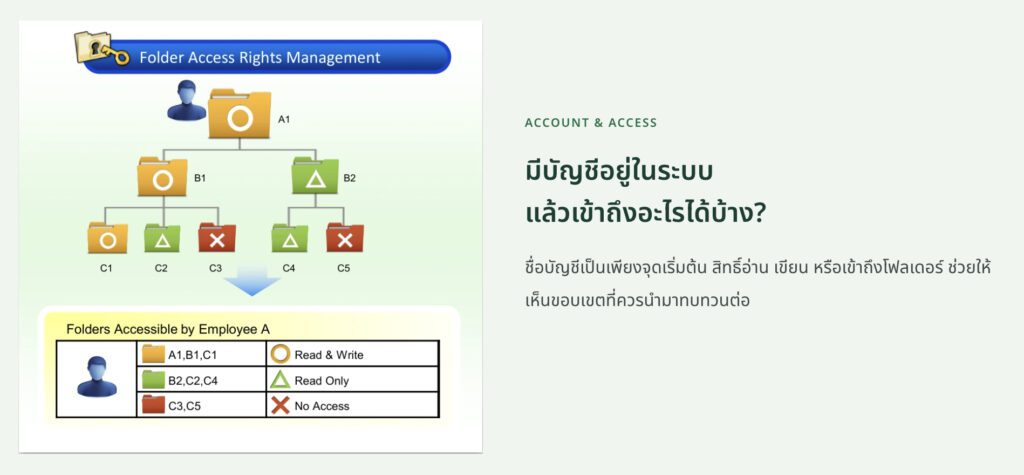
การลาออกไม่ใช่จังหวะเดียวที่ควรทบทวนสิทธิ์ ลองนึกถึงพนักงานที่ย้ายจากฝ่ายการเงินไปอีกทีม หากสิทธิ์เดิมยังอยู่ เขาอาจยังเปิดโฟลเดอร์ของฝ่ายเดิมได้ แม้งานปัจจุบันจะไม่เกี่ยวข้องแล้วก็ตาม คำถามจึงขยับจาก “บัญชีนี้ยังจำเป็นหรือไม่” ไปสู่ “บัญชีนี้ควรเข้าถึงข้อมูลใดได้บ้าง”
ในส่วนการดูแลสิทธิ์โฟลเดอร์ Resource Athlete ช่วยตรวจสอบได้ว่า โฟลเดอร์หนึ่งมีใครเข้าถึงได้ และผู้ใช้คนหนึ่งเข้าถึงโฟลเดอร์ใดได้บ้าง รวมถึงออกรายงานเฉพาะสิ่งที่เปลี่ยนจากรายงานครั้งก่อน เมื่อนำมาพิจารณาร่วมกับข้อมูลบัญชี ทีมไอทีจึงมีข้อมูลประกอบการทบทวนว่าสิทธิ์ที่มีอยู่ยังเหมาะกับหน้าที่ปัจจุบันหรือไม่
ไม่ต้องรอให้เกิดเหตุ จึงค่อยมาตรวจสอบ
รายงานที่ตรวจแล้ว ในวันนี้อาจต้องกลับมาทบทวนอีกครั้งเมื่อมีผู้ใช้ใหม่ โครงการใหม่ หรือการเปลี่ยนหน้าที่ การดูแลบัญชีจึงไม่ควรจบลงที่การตรวจเพียงรอบเดียวแล้วเก็บรายงานไว้
Resource Athlete สามารถตั้งเวลาให้สร้างรายงาน รายวัน รายสัปดาห์ หรือรายเดือน และส่งออกเป็น PDF, CSV หรือ TSV ได้ ทีมไอทีจึงนำรายงานตามรอบไปใช้พูดคุยกับผู้รับผิดชอบและติดตามรายการที่ยังต้องดำเนินการต่อ โดยเลือกความถี่ให้เหมาะกับการทำงานขององค์กร
มองต่อ ถึงข้อมูลที่บัญชีเหล่านั้นเข้าถึง
เมื่อทบทวนว่าใครควรเข้าถึงอะไรแล้ว อีกเรื่องที่ดูแลควบคู่กันได้คือข้อมูลบนไฟล์เซิร์ฟเวอร์ Resource Athlete ยังช่วยค้นหาไฟล์ขนาดใหญ่ ไฟล์ซ้ำ และไฟล์ที่ไม่ได้ใช้งานมานาน เพื่อให้เจ้าของข้อมูลพิจารณาว่าอะไรควรเก็บต่อหรือจัดระเบียบใหม่ การดูแลระบบจึงครอบคลุมทั้งสิทธิ์ของคนและข้อมูลที่เก็บไว้
บางครั้ง จุดเริ่มต้นของการดูแลความปลอดภัยอาจอยู่ที่รายชื่อบัญชีที่มีอยู่แล้วในองค์กร การรู้ว่าแต่ละบัญชีเป็นของใคร ยังจำเป็นหรือไม่ และมีสิทธิ์เหมาะกับงานเพียงใด ช่วยให้เราจัดการเรื่องพื้นฐานเหล่านี้ได้อย่างมีเหตุผล เพื่อให้สิทธิ์ในระบบสอดคล้องกับงานที่ทำอยู่จริง ไม่เป็นระเบิดเวลาที่เปิดเป็นช่องโหว่ด้านความเปิดภัยในองค์กรอีกต่อไป
เขียนโดย : Panya
วันที่เผยแพร่ : 30 ก.ย. 2569