FAAST เทคโนโลยีโซลูชันเพื่อการวิเคราะห์ภัยทุจริตและป้องกันการฟอกเงิน
แพลตฟอร์ม Anti-Money Laundering (AML) ระดับองค์กรที่พัฒนาและดูแลโดยทีมงานคนไทยที่มีประสบการณ์ด้านการป้องกันการทุจริตและการปฏิบัติตามกฎระเบียบ (Fraud & Compliance) ยาวนานกว่าสิบปี — ถูกออกแบบและวิศวกรรมขึ้นเพื่อให้สอดคล้องกับกฎหมายป้องกันและปราบปรามการฟอกเงินของประเทศไทยอย่างสมบูรณ์แบบตั้งแต่วันแรกที่เริ่มใช้งาน
ภาพรวมโซลูชันและจุดเด่นสำคัญ
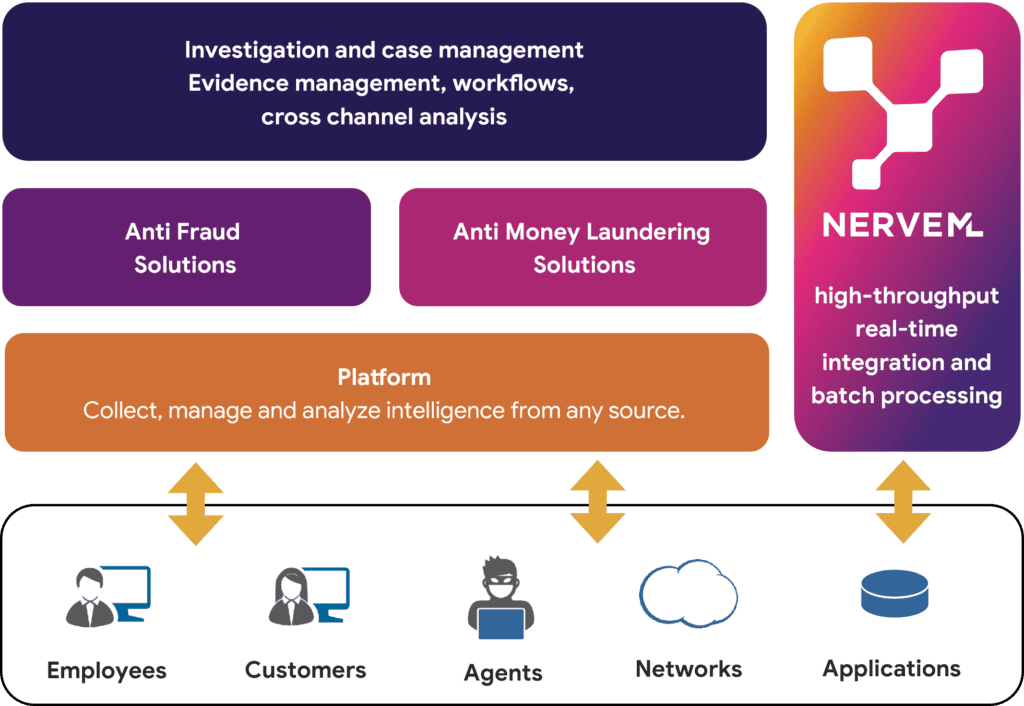
FAAST (Fraud Analytic & AML Solution Technology) เป็นแพลตฟอร์มระดับองค์กร (Enterprise-grade platform) สำหรับการตรวจจับ การป้องกัน การเฝ้าระวัง การสืบสวน และการรายงานผลการทุจริตแบบเรียลไทม์ (Real-time) ระบบทำการเฝ้าระวังธุรกรรมและกิจกรรมของผู้ใช้อย่างต่อเนื่องในทุกช่องทางการให้บริการ (Delivery channels) วิเคราะห์พฤติกรรมที่มีความเสี่ยงสูงหรือน่าสงสัย แทรกแซงโดยอัตโนมัติด้วยการระงับธุรกรรมที่มีความเสี่ยง พร้อมทั้งแจ้งเตือนไปยังทีมทุจริต (Fraud) ทีมความมั่นคงปลอดภัย (Security) และทีมไอที (IT) ที่เกี่ยวข้อง เพื่อทำการสืบสวนและดำเนินการตามขั้นตอนปฏิบัติของธนาคาร
แพลตฟอร์มดังกล่าวผสานการทำงานระหว่าง FAAST Self-Configurable Business Rules เข้ากับ NerveML Engine โดยถูกจัดระเบียบการทำงานผ่าน Visual Workflow Canvas ที่มีความยืดหยุ่น กฎการตรวจจับใหม่ๆ สามารถปรับใช้ (Deploy) ได้อย่างรวดเร็ว ช่วยให้ทีมป้องกันการทุจริตของธนาคารก้าวทันรูปแบบการกู้อุบายของมิจฉาชีพที่เปลี่ยนแปลงอย่างรวดเร็ว ในขณะเดียวกัน แพลตฟอร์มยังรองรับการเชื่อมต่อแบบเรียลไทม์ที่มีปริมาณการประมวลผลสูง (High-throughput real-time integration) และการประมวลผลแบบกลุ่ม (Batch processing)
FAAST ทำงานอย่างไร?
FAAST ทำงานในรูปแบบไปป์ไลน์ที่ต่อเนื่อง (Continuous pipeline) ตั้งแต่การนำเข้าข้อมูล (Data ingestion) ผ่านการวิเคราะห์ด้วยกฎ (Rule-based) และพฤติกรรม (Behavioral analysis) ไปจนถึงการแจ้งเตือนและการสืบสวนเคส (Case investigation) ซึ่งช่วยให้ธนาคารมองเห็นภาพรวม (Full visibility) และควบคุมสถานการณ์ได้แบบครบถ้วนในทุกขั้นตอนของวงจรภัยทุจริต (Fraud lifecycle)
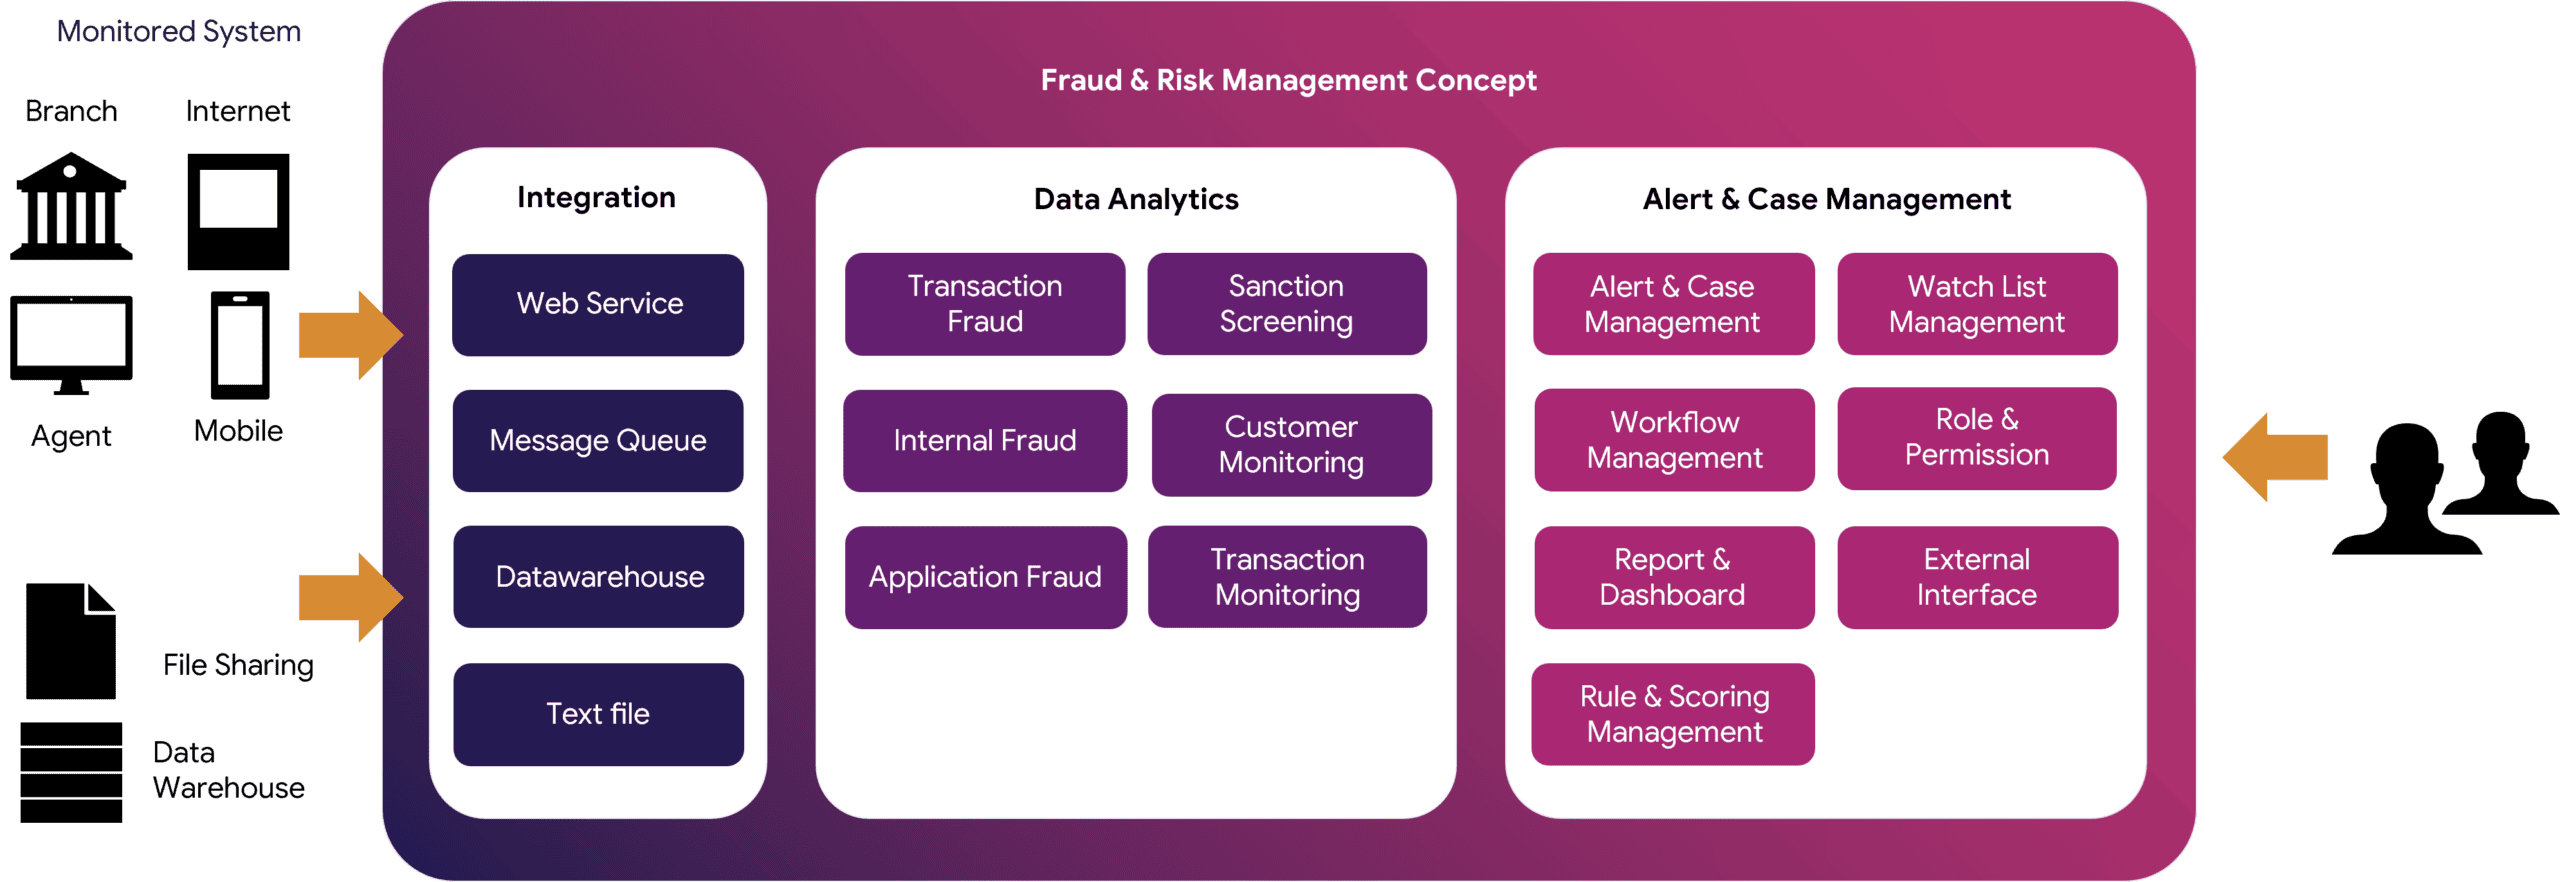
ขั้นตอนที่ 1 — การเชื่อมต่อระบบ (Integration)
FAAST รองรับการเชื่อมต่อระบบทั้งแบบเรียลไทม์ (Real-time), เกือบเรียลไทม์ (Near real-time) และแบบกลุ่ม (Batch integration) ทำให้สามารถนำเข้าแต่ละแหล่งข้อมูล (Data source) ด้วยวิธีที่เหมาะสมที่สุด ผู้เชี่ยวชาญของ FAAST จะทำงานร่วมกับธนาคารเพื่อระบุจุดเชื่อมต่อ (Integration point) และเทคนิคที่เหมาะสมที่สุดสำหรับทุกช่องทาง
FAAST มีความสามารถในการเชื่อมต่อระบบอย่างยืดหยุ่น ครอบคลุมทั้งสภาพแวดล้อมแบบเรียลไทม์ (Real-time), เกือบเรียลไทม์ (Near real-time) และแบบกลุ่ม (Batch) ผู้เชี่ยวชาญของเราจะทำงานร่วมกับธนาคารเพื่อระบุกลยุทธ์การเชื่อมต่อระบบที่มีประสิทธิภาพสูงสุดสำหรับแต่ละช่องทาง เพื่อเพิ่มความพร้อมใช้งานของข้อมูล (Data availability) ให้ได้มากที่สุด พร้อมทั้งลดความซับซ้อนในการติดตั้งและดำเนินการ (Implementation complexity) ให้ได้มากที่สุด
ขั้นตอนที่ 2 — การวิเคราะห์ข้อมูล (Analytics)
เมื่อนำเข้าข้อมูลแล้ว ทุกธุรกรรมและกิจกรรมจะถูกประเมินโดยสองเทคนิคที่ส่งเสริมซึ่งกันและกัน:
การวิเคราะห์ตามกฎ (Rule-Based Analysis) — เปรียบเทียบกิจกรรมกับกฎที่กำหนดไว้ล่วงหน้า ซึ่งเป็นหนึ่งในวิธีที่มีประสิทธิภาพที่สุดในการตรวจจับรูปแบบการทุจริตที่เคยระบุไว้แล้ว
การวิเคราะห์พฤติกรรม (Behavior Analysis) — จัดทำโปรไฟล์พฤติกรรมปกติของลูกค้าแต่ละรายและตรวจจับค่าที่เบี่ยงเบนอย่างมีนัยสำคัญ เช่น การโอนเงินจำนวนมากผิดปกติ ธุรกรรมจากอุปกรณ์ที่ไม่รู้จัก หรือการชำระเงินไปยังผู้รับเงินที่ไม่เคยใช้งานมาก่อน
ขั้นตอนที่ 3 — การสืบสวนและการจัดการเคส (Investigation & Case Management)
เมื่อตรวจพบธุรกรรมที่น่าสงสัย FAAST จะทำการสร้างการแจ้งเตือน (Alert) ในระบบจัดการเคส (Case Management) ซึ่งเป็นเว็บแอปพลิเคชันที่ใช้งานโดยนักวิเคราะห์ภัยทุจริต (Fraud analysts) ผู้จัดการฝ่ายป้องกันการทุจริต (Anti-fraud managers) และผู้ดูแลระบบไอที (IT administrators)
ระบบ Case Management จะแสดงรายละเอียดสนับสนุนทั้งหมด เพื่อให้นักสืบสวนสามารถตัดสินใจได้ว่าจะยกเลิกธุรกรรม ระงับผู้ใช้งานหรือบัญชีเป็นการชั่วคราว หรือปล่อยธุรกรรมหากเป็นรายการที่ถูกต้อง โดยทุกการกระทำจะถูกบันทึกไว้ในประวัติเคสเพื่อการตรวจสอบ (Audit) ซึ่งเป็นไปตามขั้นตอนการทำงาน (Workflow) และขั้นตอนการอนุมัติที่สามารถกำหนดค่าได้ โดยสะท้อนถึงกระบวนการสอบทานสองระดับ (Maker-checker procedure) ที่มีอยู่เดิมของธนาคาร
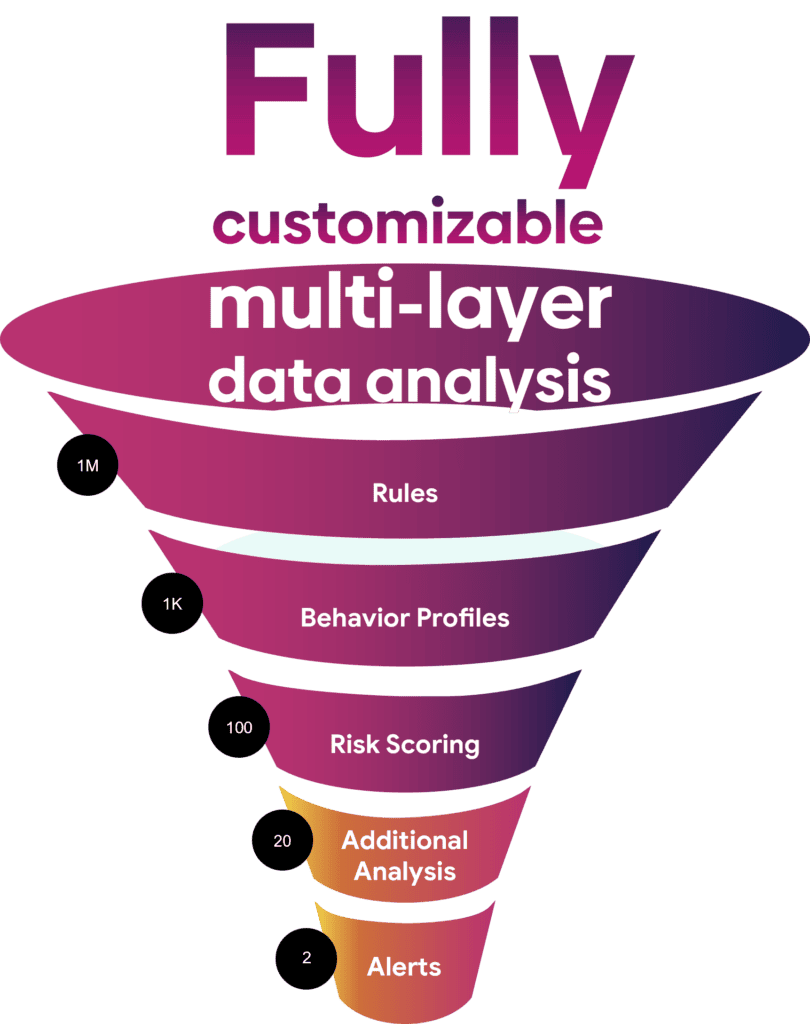
FAAST Data Analytics — ระบบวิเคราะห์ข้อมูลหลายชั้น ปรับแต่งได้อย่างอิสระ
กลไกการวิเคราะห์ (Analytic engine) ของ FAAST ถูกสร้างขึ้นในรูปแบบไปป์ไลน์ข้อมูลแบบหลายชั้น (Multi-layer data pipeline) โดยแต่ละชั้นสามารถกำหนดค่าได้อย่างเป็นอิสระ ช่วยให้ธนาคารสามารถผสมผสานกฎแบบกำหนดผลลัพธ์แน่นอน (Deterministic rules), การจัดทำโปรไฟล์พฤติกรรม (Behavioral profiling), การประเมินคะแนนความเสี่ยง (Risk scoring) และการวิเคราะห์แบบต่อขยายได้ ในลำดับและความลึกที่เหมาะสมที่สุดกับระดับความเสี่ยงที่รับได้ (Risk appetite), ปริมาณข้อมูล และข้อบังคับตามกฎหมาย โดยไม่จำเป็นต้องปรับเปลี่ยนโครงสร้างระบบใหม่ (Re-architecting)
กฎ (Rules) — เหมาะที่สุดสำหรับรูปแบบการทุจริตที่ทราบอยู่แล้วและการปฏิบัติตามกฎระเบียบ เป็นด่านแรกของการตรวจจับที่รวดเร็วและสามารถตรวจสอบได้ (Auditable)
โปรไฟล์พฤติกรรม (Behavior Profiles) — กำหนดเกณฑ์มาตรฐานพฤติกรรม (Behavioral baseline) สำหรับลูกค้าหรือบัญชีแต่ละราย และตรวจจับค่าที่เบี่ยงเบนทางสถิติ เพื่อจับความผิดปกติที่กฎแบบคงที่ (Static rules) เพียงอย่างเดียวอาจเล็ดลอดไปได้
การประเมินคะแนนความเสี่ยง (Risk Scoring) — รวบรวมสัญญาณจากชั้นกฎ (Rules) และชั้นโปรไฟล์พฤติกรรม (Behavior Profile) เข้าด้วยกันเป็นคะแนนเดียวที่จัดลำดับความสำคัญแล้ว ช่วยเพิ่มประสิทธิภาพ การจัดลำดับความสำคัญของนักวิเคราะห์ และการทำงานแบบอัตโนมัติ
การวิเคราะห์เพิ่มเติม (Additional Analysis) — ชั้นแบบเปิดที่สามารถต่อขยายได้สำหรับการวิเคราะห์เพิ่มเติม เช่น โมเดล Machine Learning ผ่าน Nerve Platform, รายชื่อเฝ้าระวัง (Watchlist) หรืออินเทอร์เฟซและแหล่งข้อมูลภายนอก ช่วยขยายขอบเขตการครอบคลุมโดยไม่ต้องเปลี่ยนแปลงไปป์ไลน์หลัก
การแจ้งเตือน (Alerts) — ผลลัพธ์ของไปป์ไลน์: การแจ้งเตือนที่ถูกจัดลำดับตามความเสี่ยงพร้อมหลักฐานสนับสนุน ซึ่งจะถูกส่งต่อไปยังระบบจัดการเคส (Case Management) เพื่อทำการสืบสวนและตัดสินใจ
หัวใจหลักของ: แพลตฟอร์ม FAAST และ แพลตฟอร์ม NerveML
FAAST ถูกสร้างขึ้นบนสองแพลตฟอร์มที่ทำงานร่วมกัน ได้แก่ แพลตฟอร์ม FAAST ซึ่งให้บริการระบบกฎที่สามารถกำหนดค่าได้ด้วยตนเอง (Self-configurable rules) การจัดการเคส (Case management) และการรายงานผล (Reporting) และ แพลตฟอร์ม NerveML ซึ่งเป็นกลไก Machine Learning ที่ขยายขีดความสามารถในการตรวจจับให้เหนือกว่าการใช้กฎเพียงอย่างเดียว
FAAST Platform
แพลตฟอร์ม FAAST มอบเครื่องมือสำหรับนักวิเคราะห์ภัยทุจริต (Fraud analysts) ทีมเฝ้าระวัง (Monitoring teams) และเจ้าหน้าที่ปฏิบัติตามกฎระเบียบ (Compliance officers) ในการตรวจจับ สืบสวน และรายงานกิจกรรมที่น่าสงสัยได้โดยไม่ต้องพึ่งพาความช่วยเหลือจากนักพัฒนา (Developers):
FAAST Rule — กลไกการจัดการกฎที่สามารถกำหนดค่าได้ด้วยตนเอง (Self-configurable rule engine): นักวิเคราะห์สามารถสร้างและแก้ไขตรรกะการตรวจจับ (Detection logic) ได้โดยตรง โดยไม่จำเป็นต้องผ่านนักพัฒนา รอบการปล่อยอัปเดตระบบ (Release cycle) หรือคำขอเปลี่ยนแปลงจากผู้ให้บริการ (Vendor change request) ผลลัพธ์จากกฎจะขับเคลื่อนการทำงานของเวิร์กโฟลว์อัตโนมัติที่กำหนดค่าได้เต็มรูปแบบ เช่น การหน่วง (Hold), ปฏิเสธ (Reject) หรือบล็อก (Block) ธุรกรรม, การระงับผู้ใช้งานหรือบัญชี, หรือส่งต่อรายการเพื่อให้เจ้าหน้าที่ทำการตรวจสอบ เพื่อให้จัดการกับความเสี่ยงได้แบบเรียลไทม์ โดยไม่ได้เป็นเพียงแค่การรายงานผลเท่านั้น
ครอบคลุมการจัดการกฎอย่างสมบูรณ์โดยไม่ต้องแก้ไขโค้ดต้นฉบับ (Source Code)
|
การจัดการรายชื่อเฝ้าระวัง (Watchlist / Active List Management) — รายชื่อพิเศษที่ใช้สำหรับคำนวณคะแนนฐาน (Baseline scores) สำหรับเหตุการณ์และการแจ้งเตือนเมื่อเทียบกับเอนทิตีเฉพาะ (Specific entities) เช่น บัญชี และพนักงาน โดยมีการจับคู่ผ่าน FuzzyEngine เพื่อตรวจจับตัวแปรทางสัทศาสตร์ (Phonetic) และรูปแบบการสะกดที่แตกต่างกัน
การจัดการคะแนนของกฎ (Rule Scoring Management) — กำหนดคะแนนที่สามารถกำหนดค่าได้ให้กับการแจ้งเตือนประเภทต่างๆ ช่วยให้นักวิเคราะห์สามารถจัดลำดับความสำคัญและมุ่งเน้นไปที่ความเสี่ยงที่สำคัญที่สุด
การจัดการการแจ้งเตือน (Alert Management) — แจ้งเตือนนักวิเคราะห์เมื่อตรวจพบกิจกรรมที่น่าสงสัย พร้อมแนบข้อมูลที่เกี่ยวข้องทั้งหมดเพื่อใช้ในการสืบสวน
การจัดการเคส (Case Management) — พื้นที่ทำงานสำหรับสืบสวนการแจ้งเตือนที่ยืนยันแล้วว่าเป็นภัยทุจริต โดยสามารถจัดกลุ่มการแจ้งเตือนที่เกี่ยวข้องกันให้อยู่ในเคสเดียวได้ การดำเนินการของนักสืบสวนตามสิทธิ์การใช้งาน (Role-based actions) เช่น การยกเลิกธุรกรรม การระงับผู้ใช้หรือบัญชี หรือการปล่อยธุรกรรมที่ถูกต้อง จะถูกบันทึกไว้ในประวัติเคสเพื่อการตรวจสอบ (Audit)
การจัดการเวิร์กโฟลว์ (Workflow Management) — Visual Workflow Canvas (FlowNode UI) ช่วยให้ธนาคารสามารถออกแบบขั้นตอนการส่งต่อเคส (Case routing) การยกระดับความสำคัญ (Escalation) และขั้นตอนการอนุมัติที่สะท้อนถึงกระบวนการสอบทานสองระดับ (Maker-checker procedure) ที่มีอยู่เดิม โดยกำหนดค่าได้ในรูปแบบกราฟิกโดยไม่ต้องเขียนโค้ด
การรายงานผล (Reports) — ตัวช่วยสร้างรายงานแบบบริการตนเอง (Report Wizard) ช่วยให้นักวิเคราะห์และผู้บริหารสามารถสร้างรายงานการปฏิบัติงาน รายงานการบริหาร และรายงานตามกฎระเบียบได้ด้วยตนเองอย่างเป็นอิสระ ตามเอนทิตีทางธุรกิจ (Business entity) หรือเทมเพลต โดยไม่ต้องพึ่งพาความช่วยเหลือจากนักพัฒนา
NerveML Platform
แพลตฟอร์ม NerveML (NerveML) คือแกนหลักด้าน Machine Learning ของ FAAST โดยทำงานควบคู่ไปกับการตรวจจับตามกฎ (Rule-based detection) เพื่อให้ขอบเขตการคุ้มครองไม่จำกัดอยู่เพียงแค่รูปแบบภัยทุจริตที่ถูกสร้างเป็นกฎไว้แล้วเท่านั้น
NerveML วิเคราะห์โปรไฟล์พฤติกรรมของกิจกรรมปกติในลูกค้าแต่ละราย และตรวจจับค่าที่เบี่ยงเบนอย่างมีนัยสำคัญ เช่น การโอนเงินจำนวนมากผิดปกติ ธุรกรรมจากอุปกรณ์ที่ไม่รู้จัก การชำระเงินไปยังผู้รับเงินที่ไม่เคยใช้งานมาก่อน หรือลำดับการเข้าสู่ระบบที่เป็นไปไม่ได้ในทางภูมิศาสตร์ (Impossible-travel login sequence) ทั้งนี้ การตรวจจับตามกฎและระบบ ML จะทำงานขนานกัน โดยกฎจะจับรูปแบบภัยทุจริตที่รู้จักแล้วได้อย่างมีประสิทธิภาพ ในขณะที่โมเดล ML จะขยายขอบเขตการคุ้มครองไปยังภัยคุกคามรูปแบบใหม่ๆ และช่วยลดผลบวกลวง (False positives) ลงอย่างต่อเนื่อง
FAAST Solution Package
โซลูชันการป้องกันและปราบปรามภัยทุจริต (Anti-Fraud Solutions)
การตรวจจับและการป้องกันภัยทุจริตจากทั้งภายนอกและภายในองค์กร ครอบคลุมทุกช่องทางการทำธุรกรรม เพื่อปกป้องทั้งตัวลูกค้าและองค์กรเอง
การทุจริตผ่านการทำธุรกรรม (Transaction Fraud) — ตรวจจับรูปแบบพฤติกรรมต่างๆ เช่น การโอนเงินไปยังบัญชีที่น่าสงสัยหรือบัญชีที่เพิ่งสร้างขึ้นใหม่, กิจกรรมที่ผิดปกติบนบัญชีที่ไม่มีการเคลื่อนไหวมานาน (Dormant accounts), การเคลื่อนย้ายเงินเข้าและออกอย่างรวดเร็ว (Clear-out), การโอนเงินจากหลายบัญชีมารวมกันที่บัญชีเดียว (Many-to-few fan-in transfers) และกิจกรรมที่ส่งผลกระทบต่อกลุ่มลูกค้าที่เปราะบาง (Vulnerable customer segments)
การทุจริตจากภายในองค์กร (Internal Fraud) — เฝ้าระวังพฤติกรรมพนักงานและเจ้าหน้าที่เคาน์เตอร์ (Teller) เพื่อหาตัวบ่งชี้ต่างๆ เช่น การถอนเงินโดยไม่ได้รับอนุญาตจากบัญชีที่ไม่มีการเคลื่อนไหว, การสอบถามข้อมูลบัญชีถี่ผิดปกติ, ปริมาณการแก้ไขข้อผิดพลาดที่สูงผิดปกติ หรือการเข้าถึงระบบนอกเวลาทำการปกติ
การทุจริตในขั้นตอนการสมัครบริการ (Application Fraud) — คัดกรองการสมัครขอสินเชื่อและการเปิดบัญชีเพื่อหาตัวบ่งชี้ต่างๆ เช่น ผู้สมัครที่มีรายชื่ออยู่ในรายการเฝ้าระวัง (Watchlist), ผู้ค้ำประกันที่มีความเชื่อมโยงกับการสมัครที่น่าสงสัยหลายรายการ, รายได้ที่ไม่สอดคล้องกับเอกสารการสมัคร หรือเงินสินเชื่อถูกโอนไปยังบัญชีที่มีความเสี่ยงสูงในทันที
การจัดการเคสและการสืบสวน (Case Management & Investigation) — ทุกการแจ้งเตือน (Alert) จะถูกสืบสวนและดำเนินการผ่านพื้นที่ทำงานจัดการเคส (Case Management workspace) เดียวกัน โดยการตัดสินใจของนักสืบสวนตามสิทธิ์การใช้งาน (Role-based decisions) จะถูกบันทึกไว้เพื่อการตรวจสอบ (Audit)
โซลูชันการป้องกันและปราบปรามการฟอกเงิน (Anti-Money Laundering – AML Solutions)
การเฝ้าระวัง การคัดกรอง และการรายงานผลที่สอดคล้องกับข้อกำหนดตามกฎหมาย ช่วยให้ทีมปฏิบัติตามกฎระเบียบ (Compliance) และทีม AML สามารถควบคุมกระบวนการได้แบบครบวงจร ตั้งแต่การตรวจจับไปจนถึงการยื่นรายงาน
การทำความรู้จักลูกค้าและตรวจสอบข้อเท็จจริงเกี่ยวกับลูกค้า (Customer Due Diligence ) — ธนาคารสามารถกำหนดปัจจัยความเสี่ยงได้ด้วยตนเอง เช่น ประเทศ, ประเภทลูกค้า, ผลิตภัณฑ์, ช่องทางการให้บริการ และพฤติกรรมการทำธุรกรรม พร้อมทั้งกำหนดระดับความเสี่ยงและน้ำหนักของแต่ละปัจจัย จากนั้น FAAST จะประเมินลูกค้าทุกคนเทียบกับแบบจำลองนั้นและกำหนดระดับความเสี่ยง (Risk rating) โดยระดับความเสี่ยงจะได้รับการดูแลและอัปเดตอย่างต่อเนื่อง: รอบการทบทวนตามระยะเวลา (Periodic review cycles) จะทำงานโดยอัตโนมัติแยกตามกลุ่มความเสี่ยง และการประเมินระดับความเสี่ยงใหม่ตามเหตุการณ์ (Event-driven re-rating) จะถูกกระตุ้นเมื่อโปรไฟล์หรือพฤติกรรมการทำธุรกรรมของลูกค้าเปลี่ยนไป เพื่อให้ระดับความเสี่ยงสะท้อนถึงความเสี่ยงในปัจจุบัน ไม่ใช่ความเสี่ยง ณ วันที่เริ่มเปิดบัญชี (Onboarding-day risk)
การคัดกรองรายชื่อผู้ถูกคว่ำบาตรและรายการเฝ้าระวัง (Sanction & Watchlist Screening) — การคัดกรองแบบเรียลไทม์และแบบกลุ่ม สำหรับลูกค้า คู่สัญญา และธุรกรรม เทียบกับรายการผู้ถูกคว่ำบาตร (Sanction), บุคคลที่มีสถานภาพทางการเมือง (PEP) และรายการเฝ้าระวังภายในองค์กร โดยใช้ FuzzyEngine ในการจับคู่แบบยืดหยุ่น (Fuzzy matching) และจับคู่แบบสมบูรณ์ (Identical matching) ครอบคลุมทั้งชื่อ บุคคล/องค์กร (Entities) เรือ สินค้า และประเทศ ทั้งนี้การคัดกรองจะทำงานในขั้นตอนการเปิดบัญชีและทุกครั้งที่มีการทำธุรกรรม และเมื่อใดก็ตามที่มีการอัปเดตรายการเฝ้าระวัง FAAST จะคัดกรองฐานลูกค้าเดิมเทียบกับรายการที่เปลี่ยนแปลงโดยอัตโนมัติทันที เพื่อให้สามารถตรวจพบฝ่ายที่ถูกกำหนดรายชื่อใหม่ได้ทันที โดยไม่ต้องรอให้ถึงการทำธุรกรรมถัดไป หรือรอรอบวันทบทวนของลูกค้ารายนั้น
การเฝ้าระวังธุรกรรมที่น่าสงสัย (Suspicious Transaction Monitoring) — การเฝ้าระวังอย่างต่อเนื่องเทียบกับรูปแบบพฤติกรรมฟอกเงิน (AML typologies) ที่สามารถกำหนดค่าได้ รวมถึงการแบ่งทำธุรกรรมเพื่อหลีกเลี่ยงการรายงาน (Structuring/Smurfing), กิจกรรมบัญชีม้า (Mule account activity), การเคลื่อนย้ายเงินเข้าและออกอย่างรวดเร็ว (Rapid in-out/clear-out), กิจกรรมที่ไม่สอดคล้องกับโปรไฟล์ลูกค้า และคู่สัญญาหรือเขตอำนาจรัฐที่มีความเสี่ยงสูง (High-risk jurisdictions)
การสืบสวนและการตัดความเสี่ยงของการแจ้งเตือน (Alert Investigation & Adjudication) — นักวิเคราะห์จะสอบทานและปิดการแจ้งเตือนแต่ละรายการว่าเป็นผลบวกลวง (False positive) หรือเป็นกิจกรรมที่น่าสงสัยที่ได้รับการยืนยันแล้วภายในระบบจัดการเคส (Case Management) ซึ่งช่วยให้ทีมปฏิบัติตามกฎระเบียบสามารถควบคุมทุกการตัดสินใจได้อย่างสมบูรณ์
การรายงานผลตามกฎหมาย (Regulatory Reporting) — การสร้างรายงานธุรกรรมที่มีเหตุอันควรสงสัยโดยอัตโนมัติ โดยระบบจะดึงข้อมูลจากเคสมาใส่ในแบบฟอร์มให้อัตโนมัติ (Pre-populated) พร้อมเทมเพลตที่สามารถกำหนดค่าให้ตรงกับรูปแบบที่หน่วยงานกำกับดูแลแต่ละแห่งกำหนด ทีมงานสามารถตรวจสอบ แก้ไข และยื่นรายงานภายในระยะเวลาที่กฎหมายกำหนด หรือสามารถสร้างรายงานด้วยตนเอง (Manual report) สำหรับธุรกรรมที่ระบบไม่ได้แจ้งเตือนได้เช่นกัน
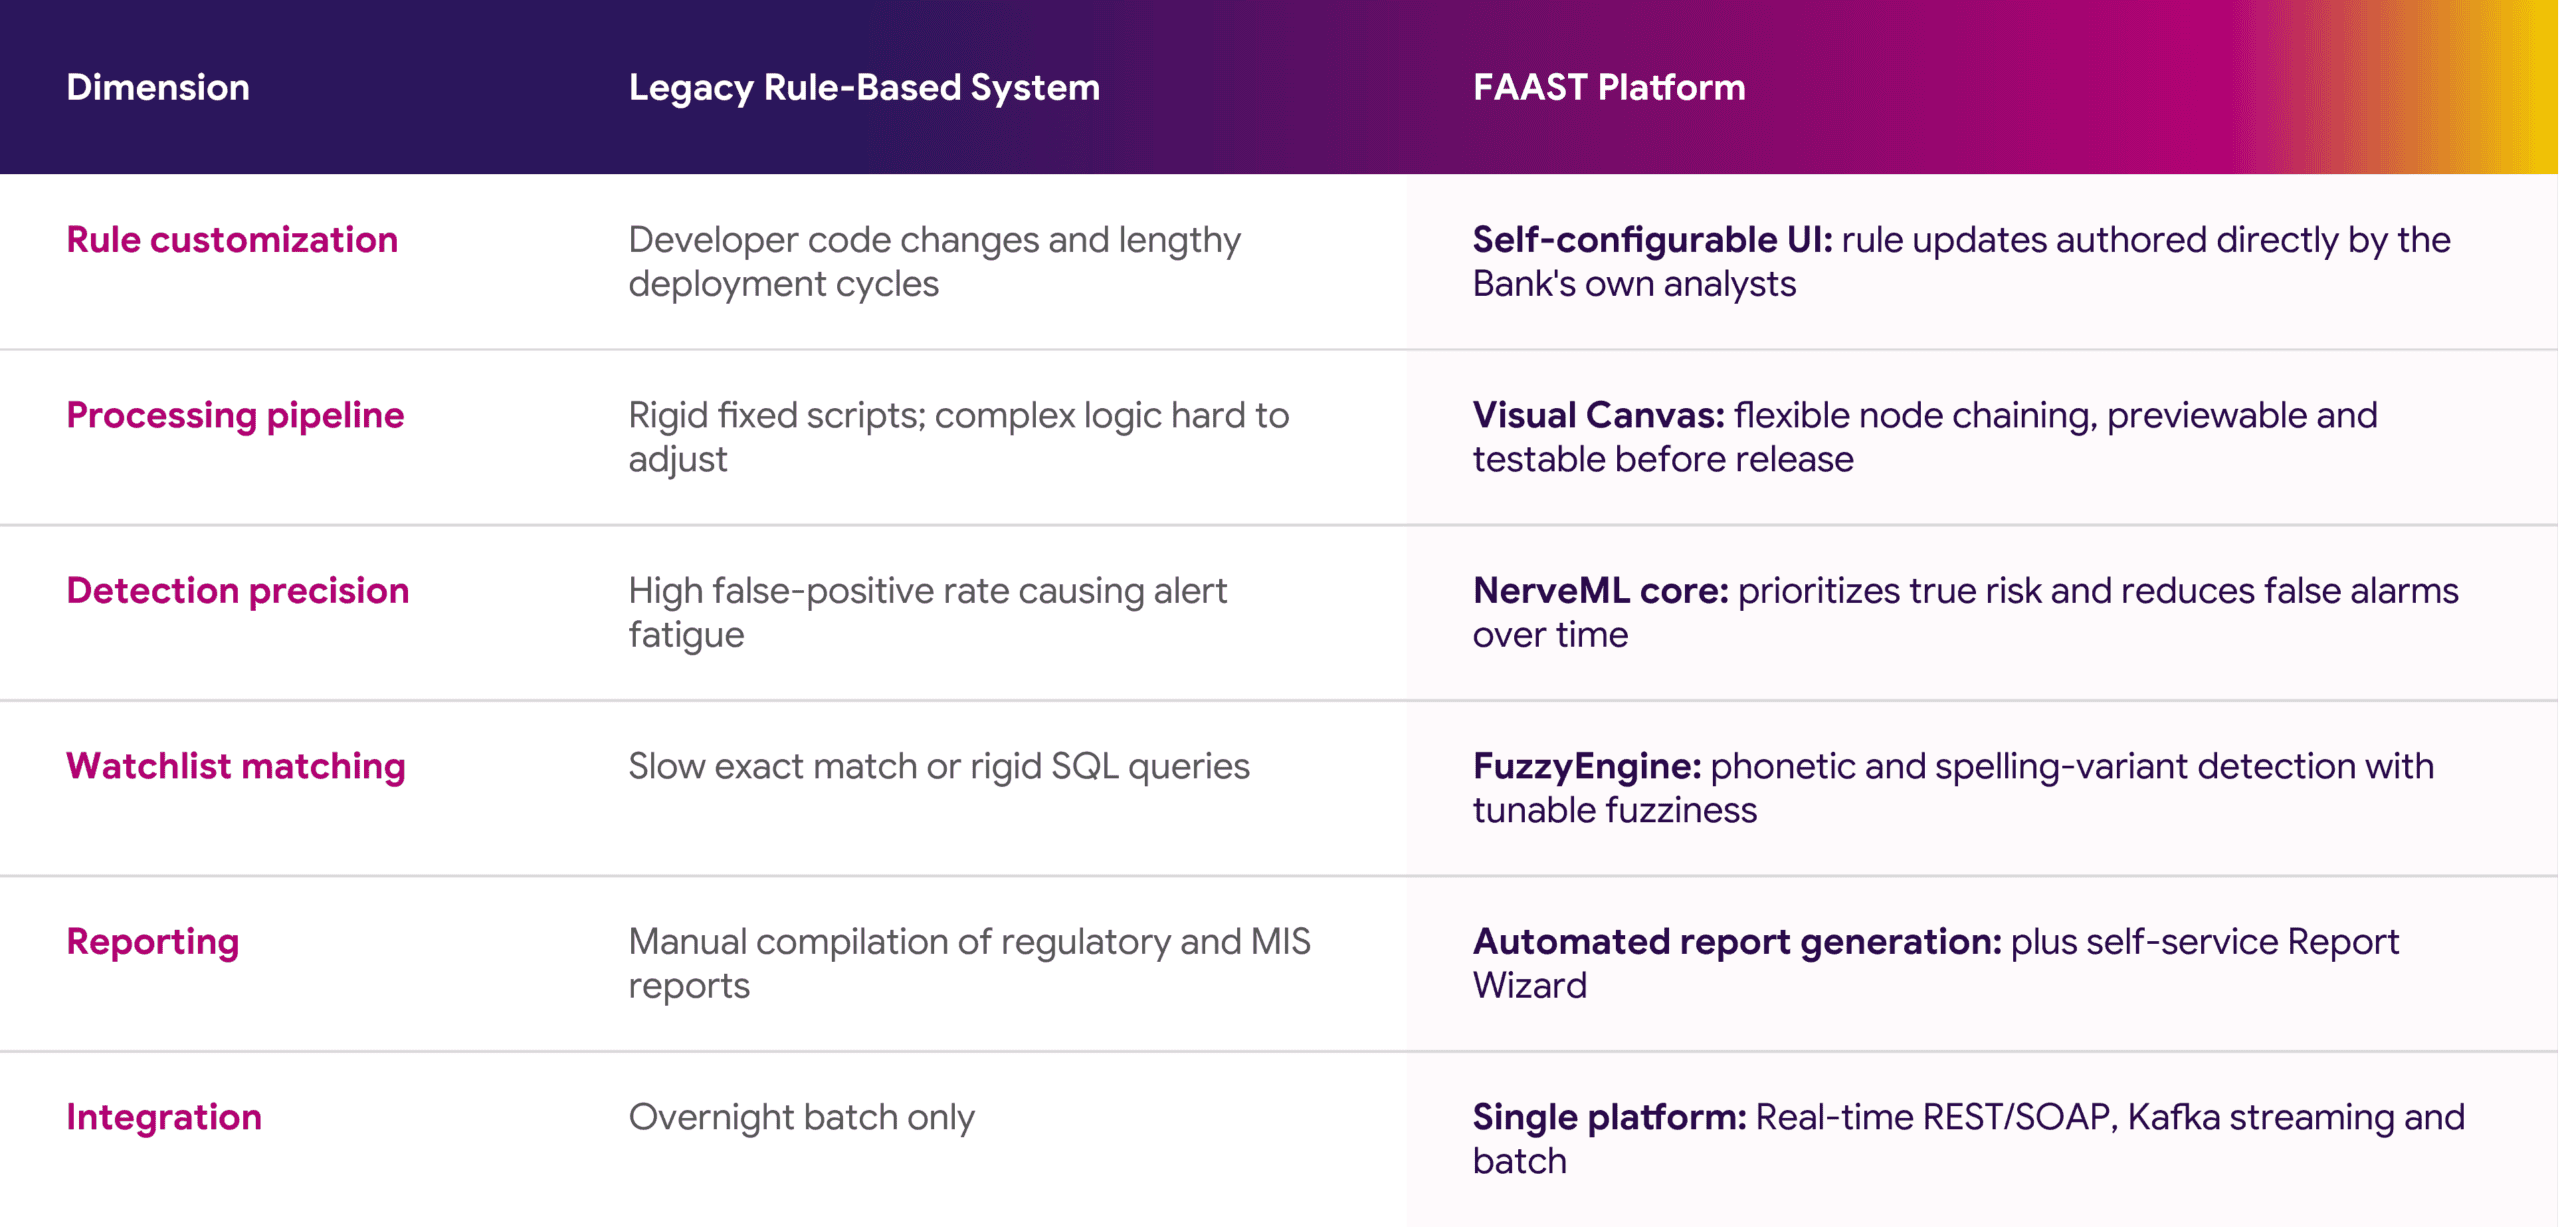
จุดเด่นสำคัญ — การเปรียบเทียบระหว่าง FAAST และระบบบริหารจัดการภัยทุจริตแบบเดิม
FAAST is available and supported on IBM LinuxOne